

酒店系统的安全威胁,排在第一位的是内部操作风险。一个拥有全部权限的前台账号,可以在几分钟内改掉房价、免掉账单、删掉订单,而且不留痕迹。角色权限与审计日志就是针对这类风险的组合方案。
角色:按岗位定义,而不是按人
系统内置管理员、经理、前台、网管、保洁、财务等角色。每个角色对应一组菜单权限与操作权限。新人入职时套用角色,而不是逐个勾选菜单。
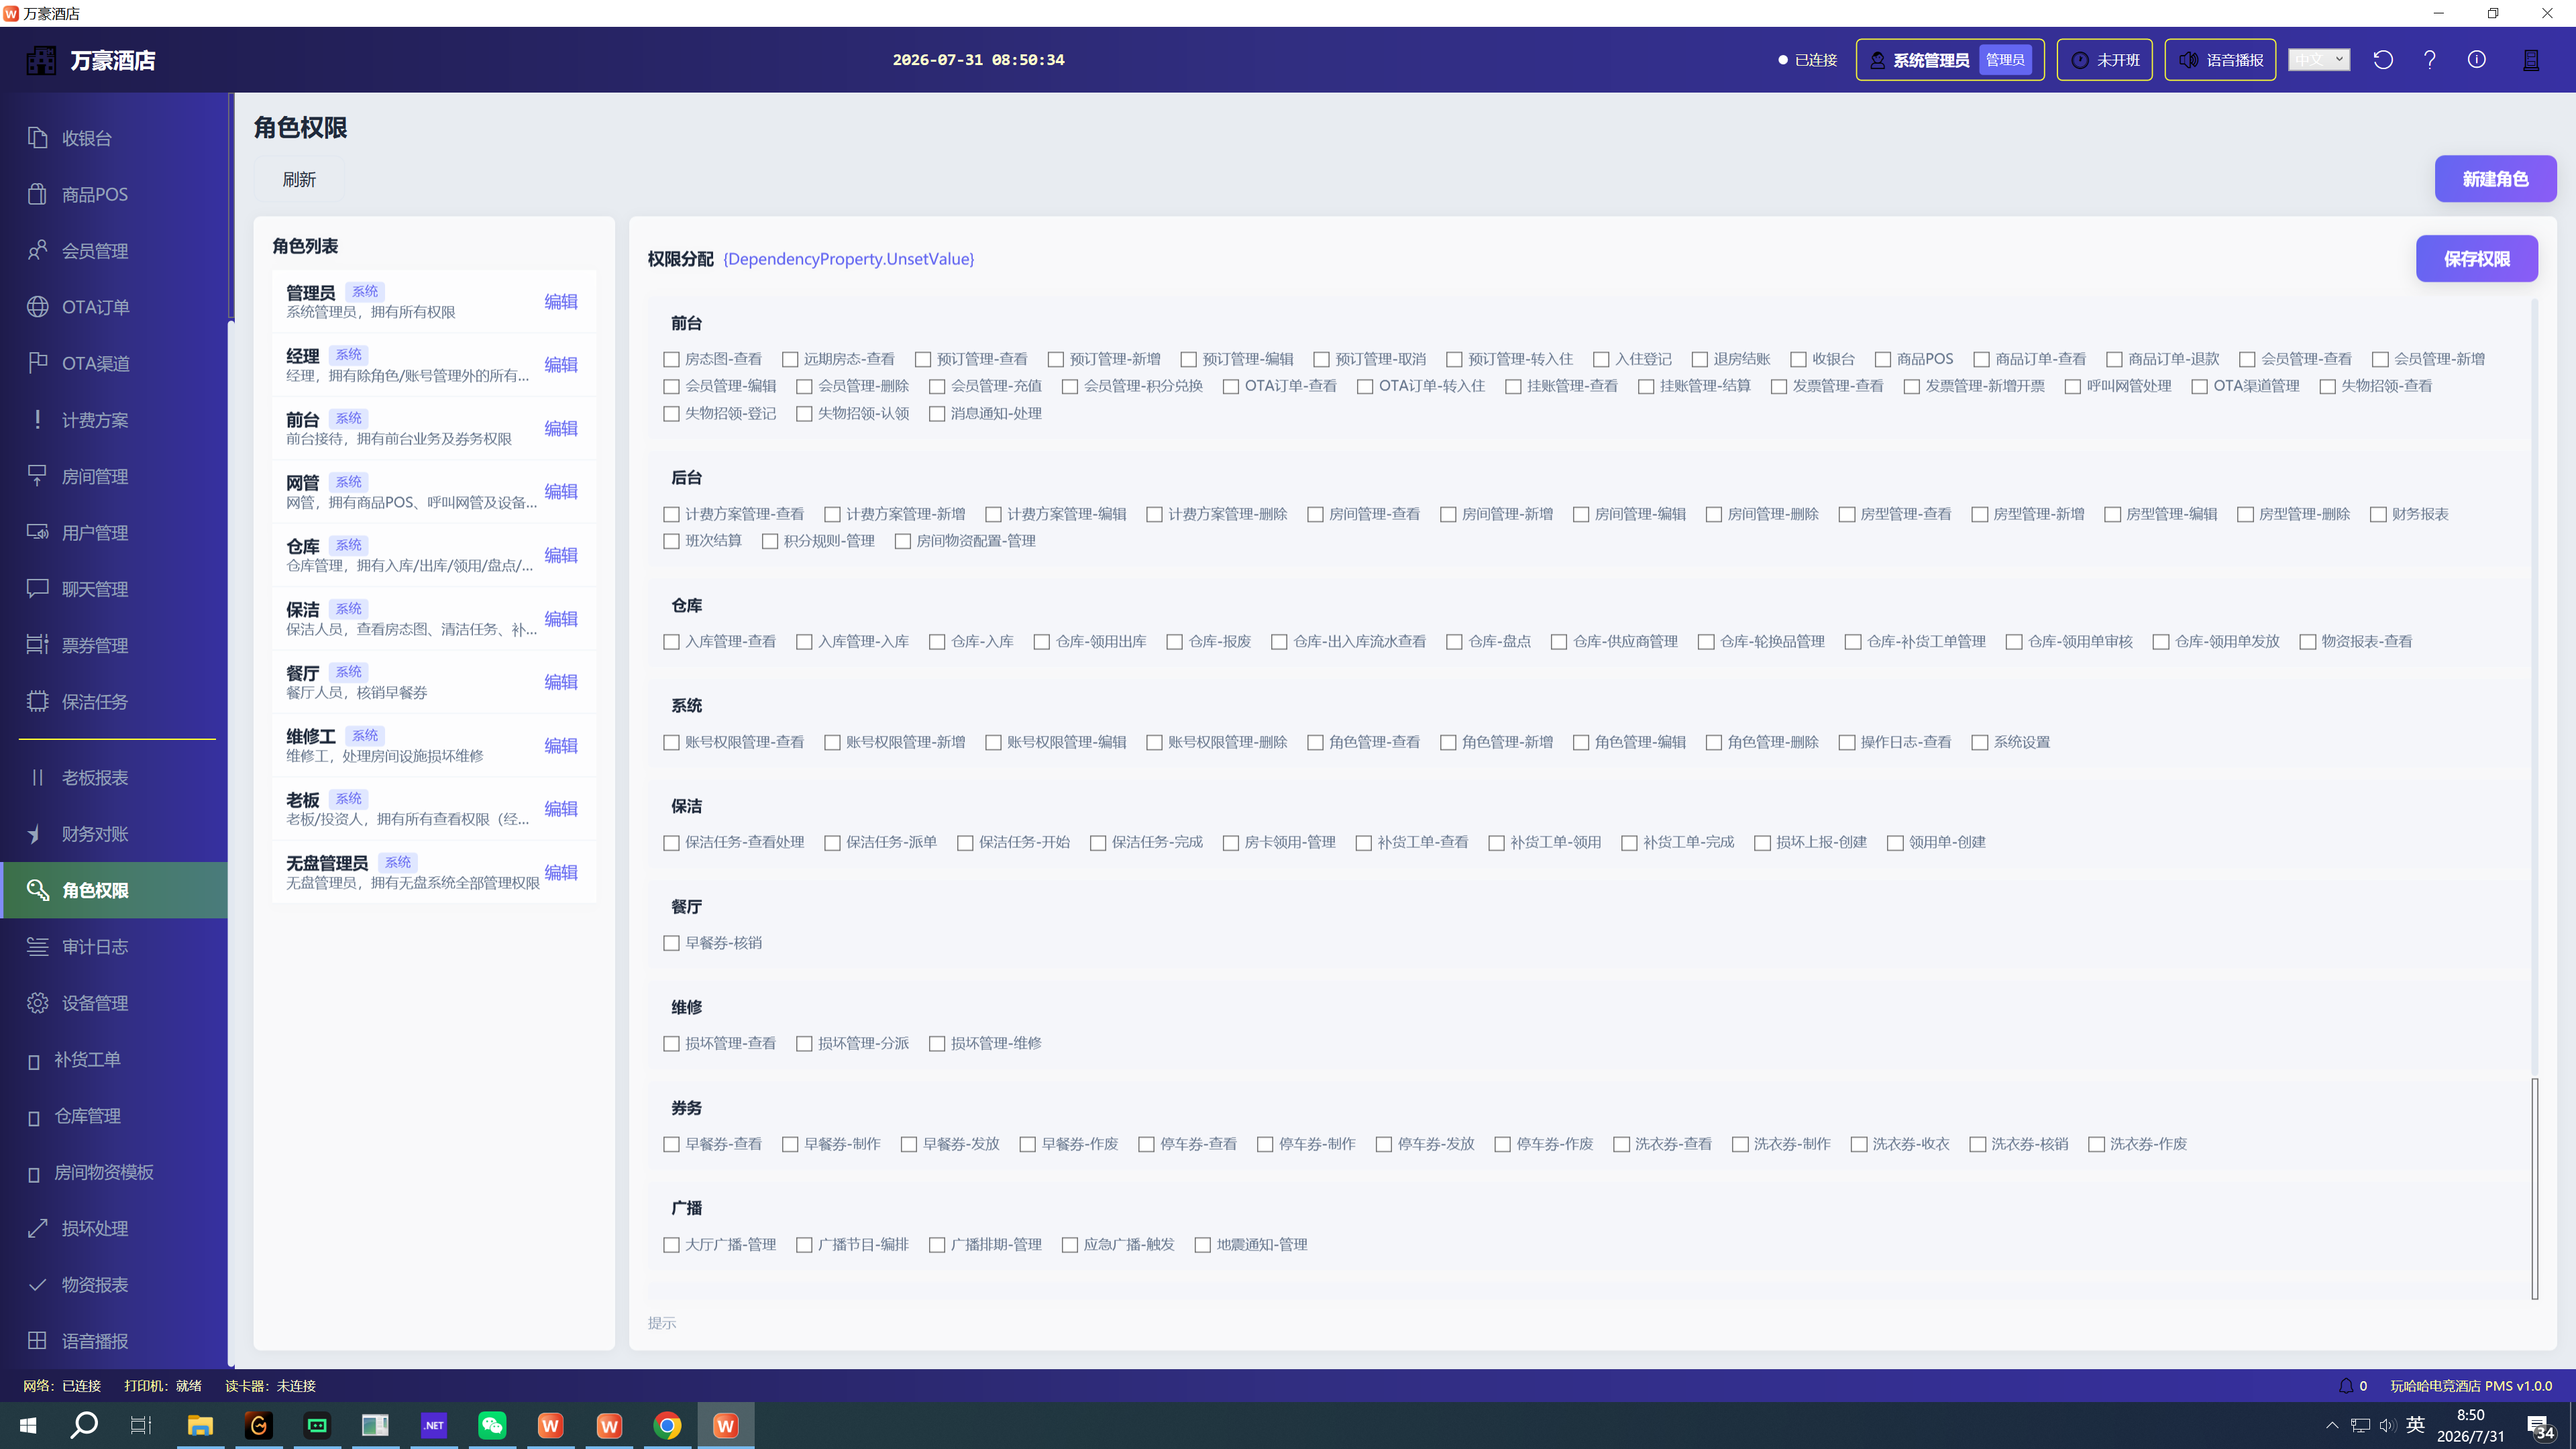
关键原则是“最小必要”:前台能开台与结账,但不应能改房价;网管能重启客户机,但不应能看到财务报表;财务能对账,但不应能操作房态。
审计:记录什么、保留多久
审计日志记录操作人、角色、时间、对象、操作类型与变更前后值。重点是“变更前后值”——只记录“修改了价格”没有意义,记录“从 288 改为 188”才有追溯价值。
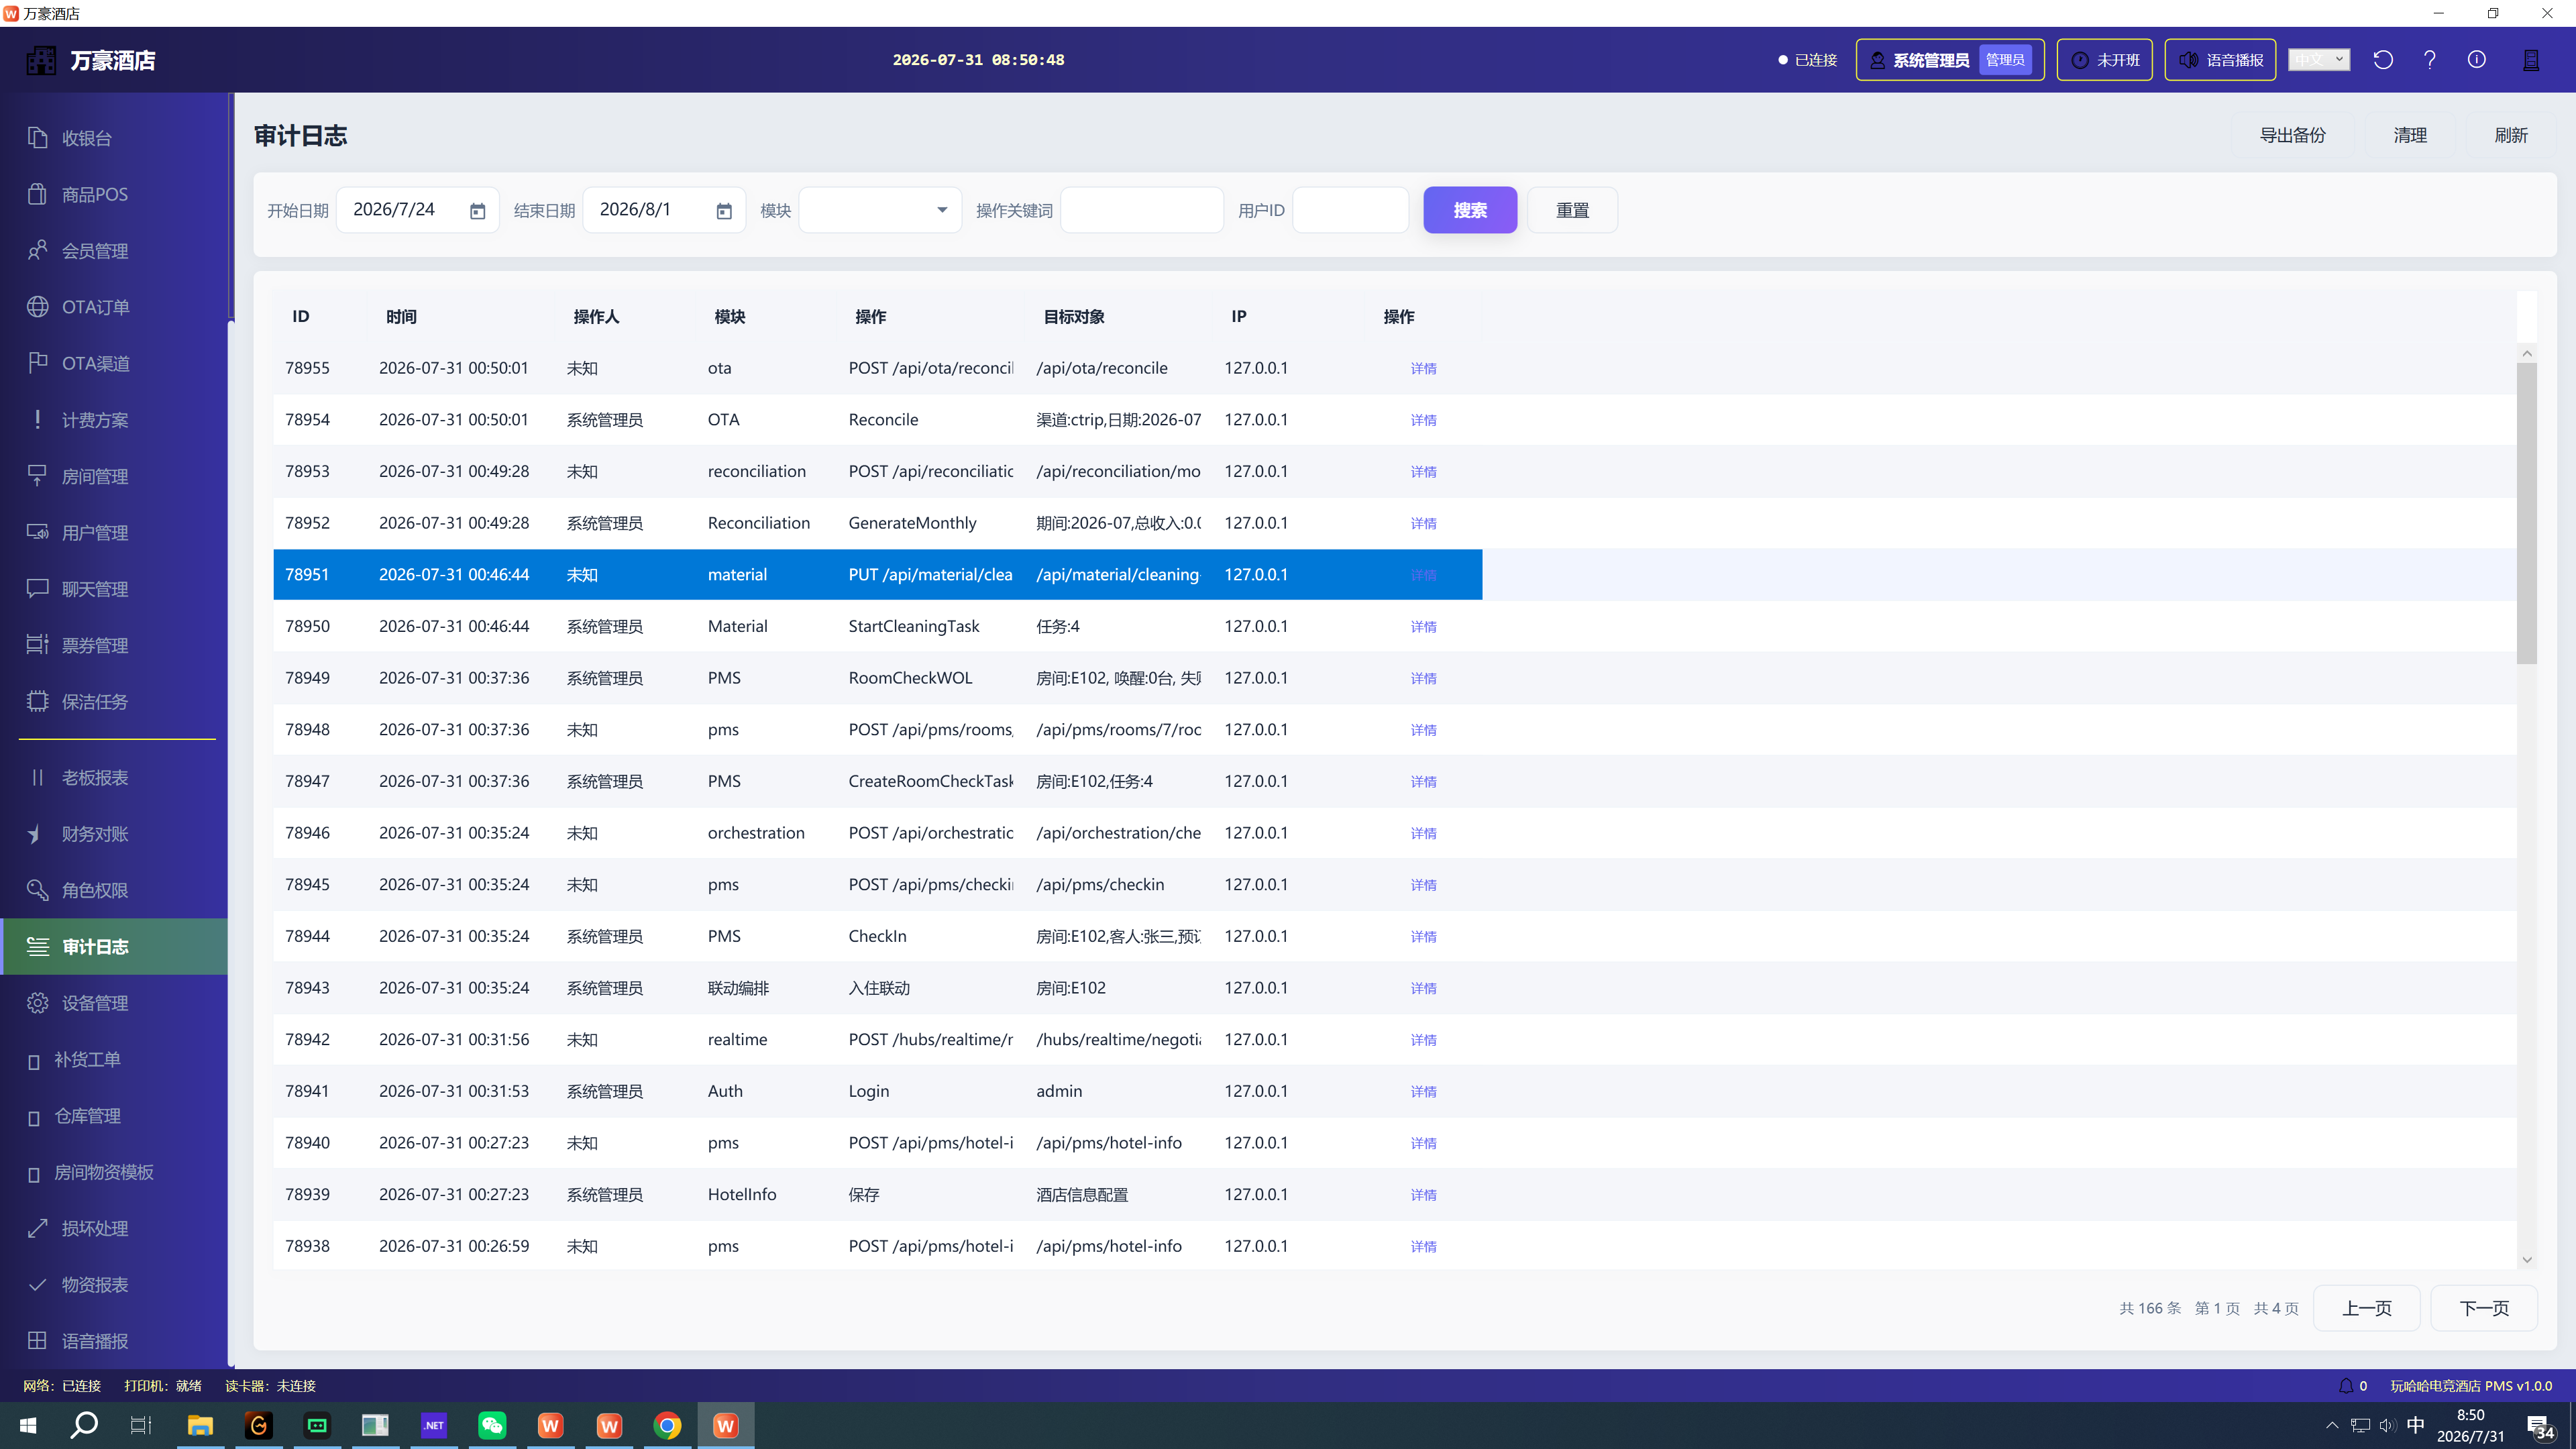
保留周期建议不少于 6 个月,覆盖一个完整的财务稽核周期。日志本身也需要权限保护,普通前台不应能查看或删除。
必审的三类操作
- 改价:包括房价、商品价、服务价;
- 免单与折扣:任何非标准价格的成交;
- 冲账与删除:已生成账单的撤销动作。
建议每周抽查一次,抽查比例不必高,但必须固定节奏。固定节奏的意义在于“可预期”,员工知道会被查,行为就会收敛。
落地时的两个细节
第一,交接班要留痕。班次历史记录每次交接的时间、金额与操作人,避免“账对不上但不知道是谁的班”。第二,离职账号要立即停用,最容易被忽视的往往是离职半年仍然有效的账号。


